Multas del AI Act: qué arriesga tu empresa y quién supervisa en España
Desde el 2 de agosto de 2026, las obligaciones de transparencia del artículo 50 del Reglamento Europeo de Inteligencia Artificial se suman a las que ya se aplicaban. La pregunta que muchas empresas se hacen ya no es solo qué tienen que hacer, para lo que está nuestro checklist del AI Act, sino qué se juegan, quién puede preguntar y qué ocurre en España.
La respuesta corta, a 1 de noviembre de 2026: el capítulo de sanciones del AI Act se aplica desde el 2 de agosto de 2025, salvo las multas de la Comisión a modelos de uso general, y la posibilidad de sancionar un incumplimiento concreto depende de que la obligación ya se aplique. Las multas máximas van de 7,5 a 35 millones de euros, o del 1 % al 7 % del volumen de negocios mundial anual si es mayor. En España, el proyecto de ley orgánica que debía desarrollar la supervisión y el régimen sancionador caducó en octubre de 2026 al disolverse las Cortes.
La respuesta larga es más útil, porque el riesgo de una empresa no se mide solo en el importe máximo de la multa. Depende de qué obligaciones le aplican, cómo se gradúa una sanción, qué ocurre con la supervisión en España y qué otras vías —clientes, licitaciones, contratos— pueden pedir cumplimiento. Este artículo recorre las cuatro.
Nota informativa. Este contenido es divulgativo y no constituye asesoramiento jurídico. Para determinar las obligaciones concretas de tu empresa, consulta con un profesional especializado.
Qué obligaciones se aplican hoy
Conviene fijar primero las fechas, que siguen generando confusión. El AI Act se aplica por tramos, y el Ómnibus digital —Reglamento (UE) 2026/1744, publicado el 24 de julio de 2026 y en vigor desde el 27— desplazó las obligaciones de alto riesgo, no el reglamento en su conjunto. Para el alto riesgo hay ahora dos fechas: el 2 de diciembre de 2027 para los sistemas clasificados conforme al artículo 6.2 y el Anexo III —selección de personal, crédito, servicios esenciales—, y el 2 de agosto de 2028 para los vinculados a productos regulados del artículo 6.1 y el Anexo I. El resto de obligaciones sigue su calendario.
Para muchas empresas que utilizan IA, hay tres bloques especialmente relevantes. No son los únicos: los proveedores de modelos de IA de uso general tienen los suyos desde agosto de 2025. Primero, las prácticas prohibidas del artículo 5, como la puntuación social, la inferencia de emociones en el trabajo o en educación salvo motivos médicos o de seguridad, la manipulación subliminal o la extracción no selectiva de imágenes faciales, aplicables desde el 2 de febrero de 2025. Segundo, la alfabetización en IA del artículo 4, aplicable desde la misma fecha y reformulada en julio de 2026. Tercero, las obligaciones de transparencia del artículo 50. Este artículo no impone una única obligación de etiquetado: establece deberes distintos según el sistema, el contenido y el papel de la empresa. Lo desarrollamos en qué exige el artículo 50.
El artículo 4 tiene una particularidad. No figura en la lista del artículo 99.4. Las preguntas frecuentes de la Comisión indican que las autoridades nacionales podrían imponer sanciones y otras medidas por su incumplimiento con base en las leyes nacionales. Explicamos qué exige en AI Act y formación.
El marco sancionador no estrena vigencia ahora: el capítulo XII se aplica desde el 2 de agosto de 2025, salvo el artículo 101. Y la posibilidad de sancionar un incumplimiento concreto depende de que la obligación ya se aplique. Según la Comisión, las autoridades nacionales supervisan desde el 2 de agosto de 2026. En España, esa aplicación tiene una cuestión específica que tratamos más abajo.
Calendario del AI Act tras el Ómnibus digital
Estas fechas ordenan hoy la aplicación del reglamento. Merece la pena tenerlas a la vista, porque buena parte de la confusión nace de mezclarlas.
2 de febrero de 2025 — Se aplican las prácticas prohibidas (artículo 5) y la alfabetización en IA (artículo 4).
2 de agosto de 2025 — Obligaciones de los modelos de IA de uso general, gobernanza y capítulo de sanciones, salvo el artículo 101.
2 de agosto de 2026 — Aplicación general, incluido el artículo 50, y multas de la Comisión a modelos de uso general (artículo 101).
2 de diciembre de 2026 — Se prohíben los sistemas que generan material íntimo no consentido o de abusos sexuales de menores (artículo 5.1 b bis y b ter). Termina el plazo del marcado del artículo 50.2 para sistemas generativos introducidos en el mercado antes del 2 de agosto de 2026.
- 2 de diciembre de 2027 — Sistemas de alto riesgo del artículo 6.2 y Anexo III
selección de personal, crédito, servicios esenciales, educación.
- 2 de agosto de 2028 — Sistemas de alto riesgo del artículo 6.1 y Anexo I
IA integrada en productos ya regulados.
Lo que llega en diciembre de 2026
El Ómnibus digital fija dos novedades para esa fecha. La primera son dos prohibiciones nuevas, con el tramo máximo de multas del artículo 99.3: sistemas que generen o manipulen material íntimo no consentido de personas identificables y material de abusos sexuales de menores. La segunda es un periodo transitorio muy concreto. Los proveedores de sistemas de IA que generan audio, imagen, vídeo o texto sintético —incluidos los de uso general— y que se introdujeron en el mercado antes del 2 de agosto de 2026 disponen hasta el 2 de diciembre de 2026 para implantar el marcado técnico del artículo 50.2: la marca legible por máquina que permite detectar que un contenido ha sido generado o manipulado artificialmente.
El alcance es deliberadamente estrecho: afecta a esa obligación de marcado del proveedor y a los sistemas ya en el mercado, no a todo el artículo 50. Los avisos de los chatbots, la declaración de ultrasuplantaciones y el resto de deberes de transparencia, incluidos los del responsable del despliegue, se aplican desde el 2 de agosto de 2026 sin esa transición. Y un sistema generativo lanzado después de esa fecha nace con la obligación de marcado puesta.
Antes de hablar de multas: ¿eres proveedor o responsable del despliegue?
La primera pregunta de cumplimiento no es de cuánto puede ser la multa: es qué papel ocupa tu empresa respecto de cada sistema de IA. El AI Act distingue entre operadores —sobre todo entre el proveedor, que desarrolla el sistema o lo comercializa con su marca, y el responsable del despliegue o deployer, que lo utiliza bajo su autoridad— y de ese papel dependen las obligaciones exigibles y, por tanto, la exposición sancionadora. Muchas empresas no desarrollan sistemas de IA, sino que usan soluciones de terceros, lo que las sitúa como responsables del despliegue.
El matiz que exige atención es que el papel se determina sistema a sistema, no a nivel de organización, y que se puede cambiar de casilla sin advertirlo: poner tu marca sobre un sistema de un tercero, modificarlo sustancialmente o darle una finalidad de alto riesgo te convierte en proveedor. Cómo hacer ese análisis lo detallamos en el checklist del AI Act, y es una de las primeras fases de nuestro servicio de cumplimiento del AI Act.
Los tramos de multas: cuánto y por qué
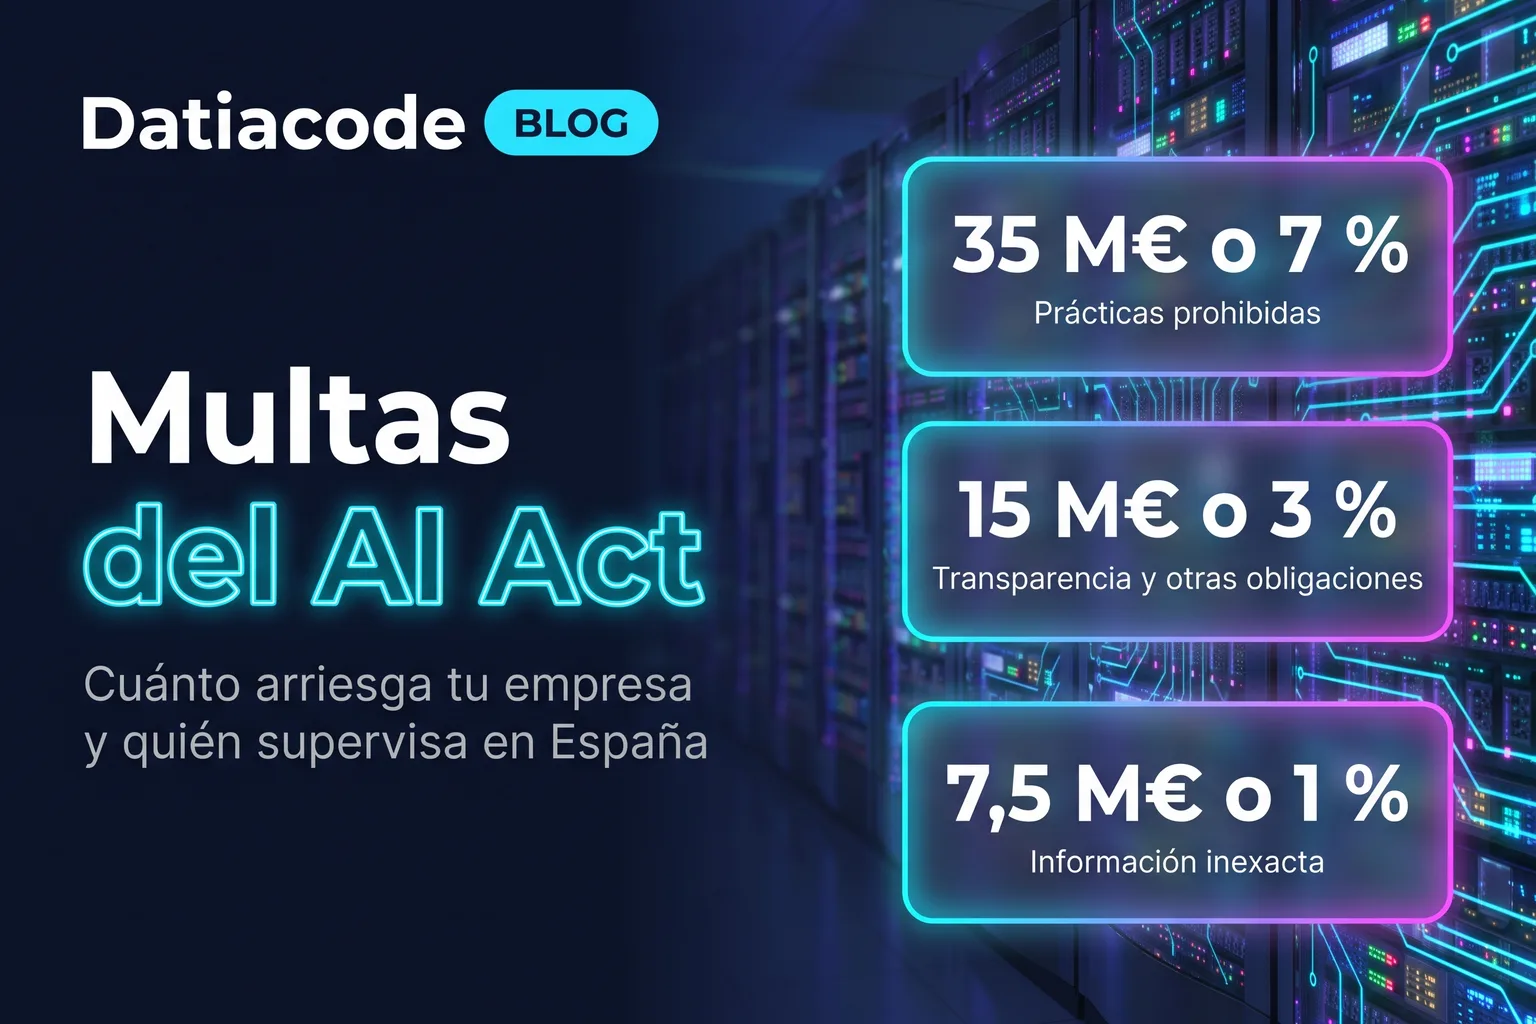
El artículo 99 del reglamento estructura las sanciones en tres tramos, según la gravedad de la infracción. En cada uno, el tope es la cifra absoluta o el porcentaje de la facturación mundial anual del ejercicio anterior, la que resulte mayor. Para pymes y empresas emergentes la lógica se invierte: se aplica la cifra que resulte menor. Desde el Ómnibus, las pequeñas empresas de mediana capitalización también aplican la cifra menor en los tramos de 15 y 7,5 millones. El artículo 99.1 contempla además advertencias y medidas no pecuniarias.
Hay un cuarto tramo que no gestionan las autoridades nacionales sino la Comisión Europea: las multas a proveedores de modelos de IA de uso general, de hasta 15 millones de euros o el 3 % del volumen de negocios mundial, aplicables desde el 2 de agosto de 2026. Además, el Ómnibus atribuye a la Oficina de IA competencia exclusiva sobre sistemas basados en modelos del mismo proveedor o grupo y sobre los integrados en plataformas y motores de búsqueda muy grandes, con potestad sancionadora. Según el artículo 75.1, al responsable del despliegue solo le alcanza si es también el proveedor o forma parte de su grupo. Cómo se aplica a un caso concreto debe analizarse.
| Infracción | Multa máxima | Quién la impone |
|---|---|---|
| Prácticas prohibidas (art. 5) | 35 M€ o el 7 % de la facturación mundial, la mayor | Autoridades designadas, según la normativa nacional |
| Incumplimiento de las obligaciones enumeradas en el artículo 99.4 —las de proveedores, representantes autorizados, importadores, distribuidores y responsables del despliegue, incluida la transparencia del artículo 50— | 15 M€ o el 3 %, la mayor | Autoridades designadas, según la normativa nacional |
| Facilitar información incorrecta, incompleta o engañosa a las autoridades | 7,5 M€ o el 1 %, la mayor | Autoridades designadas, según la normativa nacional |
| Obligaciones de los proveedores de modelos de IA de uso general | 15 M€ o el 3 %, la mayor | Comisión Europea, a través de la Oficina de IA |
Cómo se gradúa una multa: del tope legal a tu caso
Los importes máximos son eso: máximos. Es muy improbable que una autoridad imponga el tope de 15 millones a una pyme por un chatbot sin aviso: el propio artículo 99 obliga a graduar cada sanción atendiendo a las circunstancias del caso, y conocer esos criterios es útil porque describe, en negativo, cómo reducir la exposición antes de que nadie pregunte.
Los factores que el reglamento manda considerar incluyen la naturaleza, gravedad y duración de la infracción; el número de personas afectadas y el daño causado; si la infracción fue intencionada o negligente; las medidas correctoras adoptadas y su rapidez; las multas ya impuestas al operador por los mismos hechos; el tamaño y la cuota de mercado del infractor; y el grado de cooperación con la autoridad. Nuestra lectura práctica: tener identificados los usos de IA, los avisos que correspondan y un responsable puede ayudar a mostrar diligencia, medidas adoptadas y cooperación. Cada caso se valora según sus circunstancias.
- Gravedad y duración: un aviso de transparencia que faltó dos semanas no es un sistema prohibido operando dos años.
- Intencionalidad o negligencia: documentar las decisiones puede ayudar a mostrar diligencia.
- Medidas correctoras: corregir rápido y poder demostrarlo pesa a favor; esperar a la inspección pesa en contra.
- Cooperación: el grado de colaboración con la autoridad para subsanar la infracción también se tiene en cuenta.
- Tamaño de la empresa: se tienen en cuenta el tamaño, el volumen de negocios y la cuota de mercado. Para pymes, el tope es la cifra menor entre el importe absoluto y el porcentaje.
Quién supervisa en España: AESIA, otras autoridades y una ley pendiente
Situación a 1 de noviembre de 2026. La AESIA, Agencia Española de Supervisión de la Inteligencia Artificial, tiene sede en A Coruña y su Estatuto, el Real Decreto 729/2023, le atribuye funciones de supervisión, inspección, comprobación y sanción, en especial en materia de IA, conforme a la normativa europea que le resulte de aplicación.
El Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial, aprobado por el Consejo de Ministros el 26 de mayo de 2026, debía concretar el reparto de autoridades, las infracciones y el procedimiento. Su ficha en el Congreso lo da por caducado desde el 6 de octubre de 2026, al disolverse las Cortes tras la convocatoria de elecciones para el 29 de noviembre. Las nuevas Cámaras se constituyen el 23 de diciembre, y no se conoce si el texto se retomará ni con qué contenido.
¿Qué significa esto? El reglamento europeo sigue siendo directamente aplicable y sus obligaciones no dependen de esa ley. El artículo 99 encomienda a los Estados miembros el régimen de sanciones, y no hemos localizado una ley española vigente que lo desarrolle, aunque nuestra búsqueda no es exhaustiva. De ahí no se puede concluir que exista una moratoria ni que no puedan imponerse multas, como tampoco que se puedan imponer sin más. Es una cuestión que debe analizar un profesional jurídico en cada caso.
| Autoridad | Ámbito que proponía el proyecto |
|---|---|
| AESIA | Entre otros, los sistemas de empleo y educación del Anexo III, varias prácticas prohibidas y los sujetos al artículo 50. Punto de contacto único |
| AEPD | Determinados usos de biometría y algunas prácticas prohibidas |
| CGPJ | Determinados sistemas en el ámbito de la administración de justicia |
| Autoridades sectoriales | Productos y sectores ya regulados: financiero, seguros y otros mercados supervisados |
El riesgo real no es (solo) la multa
Centrar el análisis solo en la probabilidad de inspección puede ser un error, porque el AI Act también puede llegar a una empresa por el mercado. Es razonable esperar una evolución parecida a la del RGPD, en la que el cumplimiento acabó apareciendo en contratos y compras: un cliente o una licitación pueden pedir información sobre el uso de IA. Es una hipótesis nuestra, no un efecto legal del reglamento.
A eso se pueden sumar costes que no salen en la tabla de sanciones: retirar un producto o una funcionalidad, una posición débil en una disputa contractual o el coste reputacional de un expediente. También pueden aplicarse otras normas, como el RGPD o la normativa laboral. En esa etapa, la visibilidad de un sistema, las reclamaciones de personas afectadas y la facilidad para detectar un incumplimiento pueden convertirse en factores relevantes de exposición — y los tres apuntan al mismo sitio: lo que se ve y no está documentado.
- Cuestionarios de proveedores: la due diligence de clientes corporativos puede incluir preguntas sobre el AI Act.
- Licitaciones públicas: los pliegos pueden pedir información o compromisos sobre el uso de IA.
- Contratos: las cláusulas de conformidad regulatoria pueden alcanzar al reglamento.
- Seguros: es posible que los cuestionarios de ciberriesgo y D&O vayan incorporando preguntas sobre gobernanza de IA.
Cómo reducir la exposición
Si tienes obligaciones aplicables y poco o nada documentado, el camino es el checklist de seis pasos. Si te aplica alguna obligación del artículo 50 y no la cumples, el incumplimiento es actual, no una preparación pendiente.
El orden que recomendamos es: eliminar primero cualquier práctica prohibida, revisar después qué avisos del artículo 50 te corresponden y ordenar a continuación la documentación: inventario de sistemas, papel de la empresa en cada uno, clasificación de riesgo, responsable interno y medidas de alfabetización con registro interno. Si usas IA en selección de personal, añade el análisis laboral y de protección de datos. Es también el material que puede ayudarte a responder a un cuestionario de cliente.
Conclusión
A 1 de noviembre de 2026, el AI Act tiene un capítulo de sanciones aplicable, tramos de multa que llegan a 35 millones de euros o el 7 % del volumen de negocios mundial, y unas obligaciones que no dependen de la ley española: prohibiciones, alfabetización y, desde el 2 de agosto de 2026, la transparencia del artículo 50. Lo que sigue pendiente en España es la norma que debía completar el régimen sancionador, porque el proyecto caducó con la disolución de las Cortes.
Nuestra lectura, que es una opinión y no un pronóstico cerrado: a corto plazo es razonable esperar más preguntas de clientes y un criterio de las autoridades que se irá construyendo. Por eso conviene poder explicar qué se está haciendo. Si tu organización necesita ordenar ese trabajo con criterio y sin inflar el alcance, en DatIACode ayudamos a identificar los sistemas en uso, determinar el papel de la empresa en cada uno, organizar la documentación y formar a las personas implicadas, en coordinación con tu asesoría jurídica.
Fuentes técnicas
- AI Act Service Desk — Artículo 99: sanciones
- Reglamento (UE) 2024/1689 de Inteligencia Artificial, texto consolidado a 27 de julio de 2026 (EUR-Lex)
- Reglamento (UE) 2026/1744, Ómnibus digital sobre IA (Diario Oficial de la UE, 24 de julio de 2026)
- Comisión Europea — AI Literacy: Questions & Answers (no vinculante, actualizado el 20 de octubre de 2026)
- Congreso de los Diputados — Ficha del Proyecto de Ley Orgánica 121/000096
- BOE — Real Decreto 806/2026, de disolución de las Cortes y convocatoria de elecciones
- BOE — Real Decreto 729/2023, Estatuto de la AESIA
Preguntas frecuentes
¿Desde cuándo puede multar el AI Act a una empresa?
El capítulo de sanciones se aplica desde el 2 de agosto de 2025, salvo las multas de la Comisión a modelos de uso general, que se aplican desde el 2 de agosto de 2026. La posibilidad de sancionar un incumplimiento concreto depende de que la obligación ya se aplique: las prácticas prohibidas desde el 2 de febrero de 2025, el artículo 50 desde el 2 de agosto de 2026 (con plazo hasta el 2 de diciembre de 2026 solo para el marcado del artículo 50.2 en sistemas ya en el mercado), y el alto riesgo el 2 de diciembre de 2027 (Anexo III) y el 2 de agosto de 2028 (Anexo I). El artículo 4 no está en la lista del 99.4 y la Comisión remite a las leyes nacionales. La aplicación concreta en España tiene una cuestión abierta, explicada en este artículo.
¿De cuánto son las multas del AI Act?
Tres tramos, en función de la infracción, tomando en cada caso la cifra mayor: hasta 35 millones de euros o el 7 % de la facturación mundial anual por prácticas prohibidas; hasta 15 millones o el 3 % por incumplir las obligaciones enumeradas en el artículo 99.4 —las de proveedores, importadores, distribuidores y responsables del despliegue, incluida la transparencia del artículo 50—; y hasta 7,5 millones o el 1 % por facilitar información incorrecta, incompleta o engañosa a las autoridades. Para pymes y empresas emergentes se aplica en cada tramo la cifra menor, y para pequeñas empresas de mediana capitalización, también en los dos últimos. Además, la Comisión Europea puede multar a los proveedores de modelos de uso general con hasta 15 millones o el 3 %.
¿Quién impone las multas del AI Act en España?
Corresponde a las autoridades nacionales designadas, según la normativa nacional, salvo los casos que competen a la Comisión o a la Oficina de IA: los modelos de uso general y determinados sistemas basados en ellos o integrados en plataformas muy grandes. En España, el Estatuto de la AESIA le atribuye funciones de inspección, comprobación y sanción. El proyecto de ley que debía concretar el reparto entre AESIA, AEPD, CGPJ y autoridades sectoriales caducó en octubre de 2026, por lo que ese reparto no es definitivo. Conviene pedir asesoramiento sobre un caso concreto.
Si la ley española de IA no está aprobada, ¿pueden sancionarme?
No hay una respuesta cerrada que podamos dar aquí. Las obligaciones del AI Act derivan directamente del reglamento europeo y no dependen de la ley española. El artículo 99 encomienda a los Estados el régimen de sanciones, y el proyecto español que debía desarrollarlo caducó en octubre de 2026. Esto no equivale a una moratoria ni permite afirmar que las multas no puedan imponerse, ni tampoco que se puedan imponer sin más. Debe analizarlo un profesional jurídico en cada caso. Al margen de la multa, un incumplimiento puede tener otras consecuencias, como las derivadas del RGPD, de la normativa laboral o de los contratos.
¿Las pymes pagan las mismas multas del AI Act?
No. El artículo 99 prevé que para pymes y empresas emergentes cada tramo se aplique tomando la cifra menor entre el importe absoluto y el porcentaje, y para pequeñas empresas de mediana capitalización en los tramos de 15 y 7,5 millones. Para el resto se toma la mayor. Además, los criterios de graduación —gravedad, duración, intencionalidad, medidas correctoras, cooperación, tamaño del infractor— obligan a ajustar la sanción al caso concreto. Cada caso se valora según sus circunstancias: los importes máximos son eso, máximos.
¿Qué es la AESIA y qué hace?
La AESIA es la Agencia Española de Supervisión de la Inteligencia Artificial, con sede en A Coruña y Estatuto aprobado en 2023 (Real Decreto 729/2023). Ese Estatuto le encomienda tareas de supervisión, asesoramiento, concienciación y formación, y funciones de inspección, comprobación y sanción, en especial en materia de IA, conforme a la normativa europea aplicable. Su papel definitivo como autoridad de vigilancia del mercado iba a concretarlo la ley orgánica cuyo proyecto caducó en octubre de 2026.
¿Se ha aplazado el AI Act hasta 2027?
No. Se han aplazado determinadas obligaciones relacionadas con los sistemas de alto riesgo, no el AI Act en su conjunto. El Ómnibus digital (Reglamento UE 2026/1744) desplazó al 2 de diciembre de 2027 la exigibilidad de los sistemas de alto riesgo del artículo 6.2 y el Anexo III, y al 2 de agosto de 2028 la de los vinculados a productos regulados del artículo 6.1 y el Anexo I. Lo demás sigue su calendario: las prácticas prohibidas y la alfabetización en IA se aplican desde febrero de 2025, las obligaciones de los modelos de uso general desde agosto de 2025 y la transparencia del artículo 50 desde el 2 de agosto de 2026, con un plazo para el marcado técnico del artículo 50.2 en sistemas ya en el mercado que termina el 2 de diciembre de 2026. Ese mismo día se aplican dos prohibiciones nuevas.
Sigue leyendo
Ver todos los artículos- Leer artículo
 AI Act · ChecklistAI Act y cumplimiento15 min
Checklist del AI Act para empresas: qué cumplir ya y qué preparar para 2027 y 2028
- Leer artículo
 AI Act · CumplimientoAI Act y cumplimiento7 min
AI Act y formación en inteligencia artificial: qué deben saber las empresas
- Leer artículo
 AI Act · TransparenciaAI Act y cumplimiento13 min
Artículo 50 del AI Act: obligaciones de transparencia para IA generativa